美国数字货币被黑:钱包为何成提款机
美国数字货币被黑:钱包为何成提款机
2026年9月,美国一家中型DeFi协议在48小时内被攻陷,损失超2.1亿美元,交易记录显示攻击者未盗取私钥,而是通过模拟签名绕过多签验证。事件曝光后,联邦贸易委员会(FTC)迅速冻结了关联洗钱通道,但该协议底层代码已开源,社区分叉版本仍在链上运行。
漏洞并非远程代码执行,而是时间戳预言机与多签门槛设计的冲突。攻击者构造一笔交易,其验证依赖未来10秒内的时间戳,而多签节点在时间戳更新前完成了三次签名。这种“时间窗口套利”在测试网从未触发,因为测试网时间戳是模拟的。链上数据证明美国数字货币被黑:钱包为何成提款机,攻击者在漏洞披露前已悄然部署了至少17个蜜罐地址,用于探测多签阈值。
监管层面,SEC指控该协议未通过注册备案从事数字资产服务,但协议方辩称其属于去中心化自治组织(DAO)美国数字货币被黑,不属法定实体。目前司法判例尚不完善,但FTC已依据《消费者保护法》对运营团队个人提起诉讼。律师圈争议在于,去中心化架构下的责任归属仍模糊,链上代码的不可篡改性反而成了合规豁免的挡箭牌。
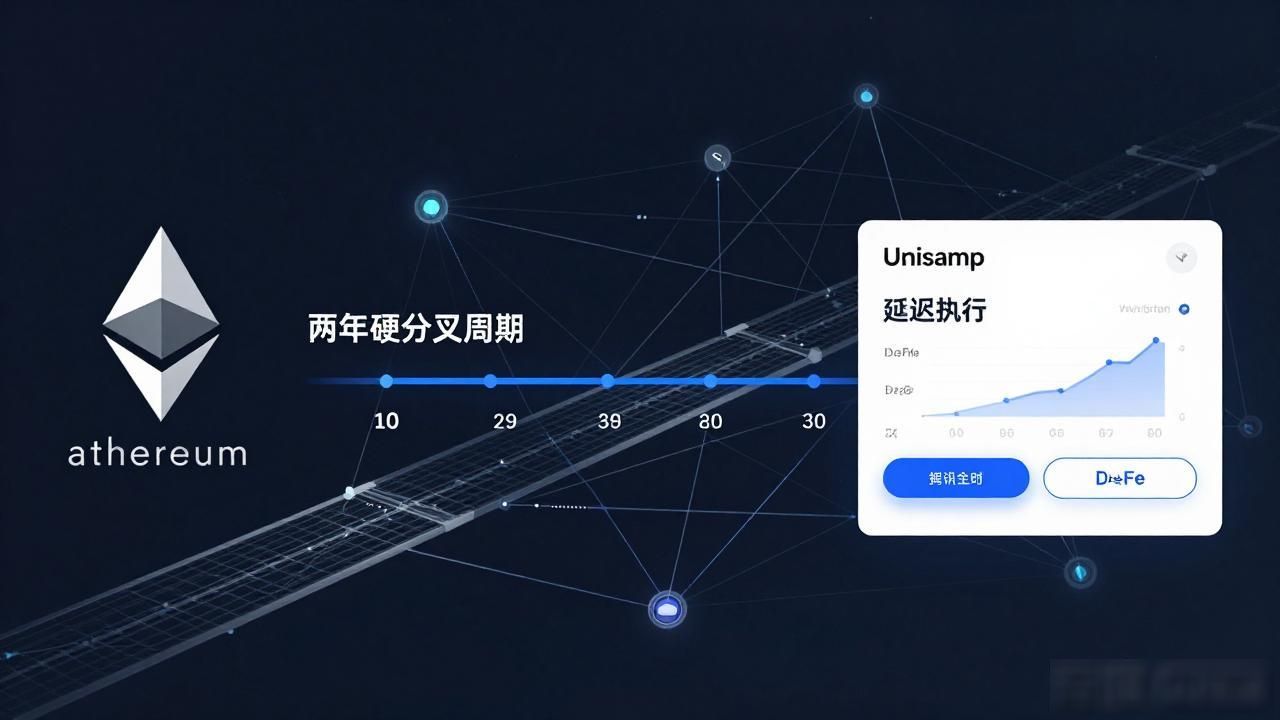
技术社区的反应分化。以太坊基金会提议在底层增加“时间戳熔断”机制,但分叉提案需两年硬分叉周期。Uniswap团队则紧急上线了“延迟执行”插件,允许用户为高价值交易设置30分钟冷静期,已覆盖68%的LP流动性池。攻击者并未卷款跑路,而是将资金通过跨链桥分散至14个新兴链,目前追踪难度极高。
普通投资者最该警惕的是默认信任多签钱包。过去认为4/7多签即安全,但时间戳逻辑漏洞证明,签名数量无法覆盖时序设计缺陷。钱包提供商应强制推送时间戳验证模块,用户则需手动检查交易中的时间戳字段。这场被黑事件不是黑客技术碾压,而是协议设计在极端时序场景下的系统性失效。
你觉得下次会轮到哪个钱包被钻时序空子?
您可以还会对下面的文章感兴趣:
暂无相关文章